
Eine integrierte
Plattform
PAM, EPM, Remote Access, Secrets und Zertifikate zentral verwalten.
Agentenloser Zugriff
ohne VPN
Privilegierte Zugriffe ohne zusätzliche Agents, VPN oder VDI absichern.
Schnelle
Implementierung
Die integrierte Architektur reduziert Einführungszeit, Infrastruktur und Betriebs-aufwand.
Volle Kontrolle und Nachvollziehbarkeit
Privilegierte Zugriffe steuern sowie Sessions überwachen, aufzeichnen und revisionssicher nachvollziehen.

0%
hatten bereits mindestens einen identitätsbezogenen Sicherheitsvorfall
WARUM PRIVILEGED ACCESS MANAGEMENT?
Privilegierte Identitäten sind ein bevorzugtes Angriffsziel
Privilegierte Konten haben Zugriff auf besonders kritische Systeme, Daten und Prozesse. Gleichzeitig wächst die Zahl dieser Zugriffe durch Cloud, DevOps, APIs, Service Accounts und externe Dienstleister.
PAM schafft eine zentrale Kontrollschicht: Zugriffe erkennen, Rechte begrenzen, Sessions überwachen und Aktivitäten nachvollziehbar machen.
PAM-TRENDS 2026
PAM ist heute mehr als Passwortschutz
Privilegierte Zugriffe verändern sich: Neue Identitäten, Just-in-Time-Berechtigungen und
hybride Umgebungen erweitern den klassischen PAM-Ansatz.

Neue Identitäten rücken in den Fokus
Service Accounts, Workloads, API Keys und KI-Agenten werden für PAM immer relevanter.
Zero Standing Privileges statt dauerhafter Zugriffe
Adminrechte und externe Zugriffe werden nur dann vergeben, wenn sie benötigt werden.
PAM wächst über das Rechenzentrum hinaus
Cloud-, hybride und OT-Umgebungen erweitern den klassischen PAM-Einsatzbereich.
SEGURA® PAM CORE
Zentrale Funktionen für privilegierte Zugriffe
Segura PAM Core steuert privilegierte Zugriffe über den gesamten Lifecycle.

Zugriffe kontrollieren
Privilegien gezielt vergeben und begrenzen.
Just-in-Time-Zugriffe
Genehmigungsworkflows
Granulare Richtlinien
Agentenfreie Verwaltung
Rollenbasierte Steuerung

Anmeldedaten schützen
Zugangsdaten zentral verwalten und absichern.
Verschlüsselter Vault
Automatische Passwortrotation
App-to-App-Integrationen (A2A)
Schutz technischer Konten
Kontrollierte Datenbankzugriffe
Monitoring & Compliance
Privilegierte Aktivitäten nachvollziehbar machen.
Session Recording
Command Filtering
Bedrohungsanalyse
Audit-Berichte
Dashboards & Auswertungen
SEGURA® RUV-METHODE
Privilegierte Zugriffe vor, während und nach der Nutzung kontrollieren
Segura® fasst moderne PAM-Prinzipien in drei Phasen zusammen: Request, Use und Verify.
REQUEST
Zugriffe prüfen und freigeben.
Identität verifizieren, Berechtigungen prüfen und privilegierte Zugriffe gezielt bereitstellen.
USE
Privilegierte Nutzung kontrollieren.
Zugriffe sicher ermöglichen und Aktivitäten während der Session überwachen.
VERIFY
Aktivitäten nachvollziehen und prüfen.
Privilegierte Sessions dokumentieren, auswerten und für Audit und Compliance verfügbar machen.
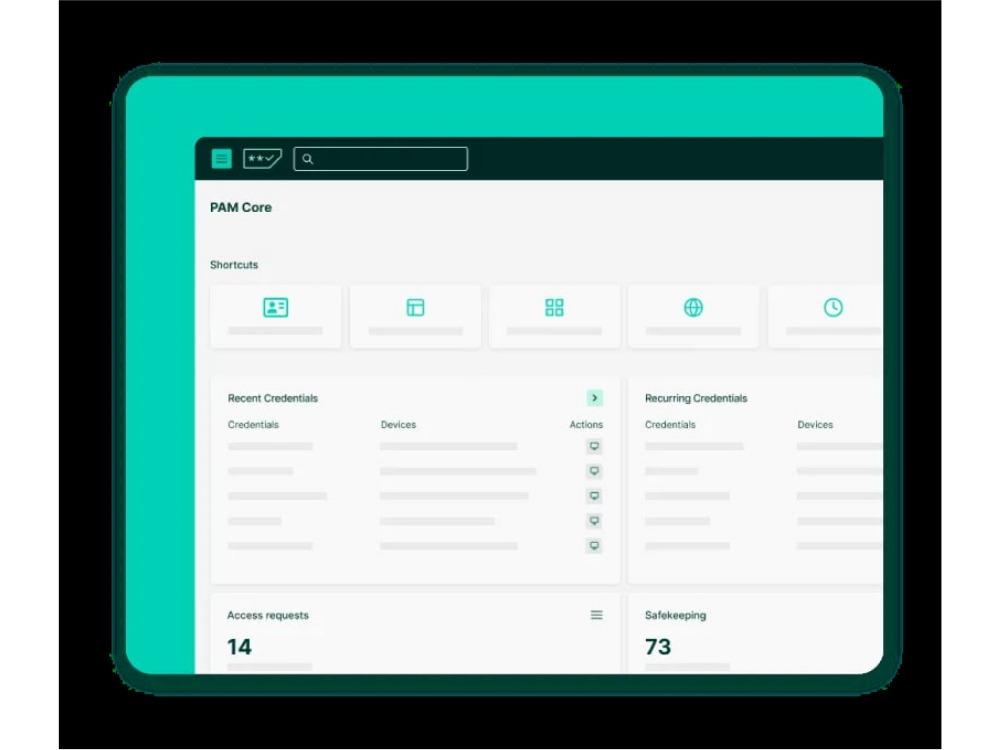
SEGURA® 360°-PLATTFORM
Mehr als PAM Core
Die Segura® 360°-Plattform erweitert klassisches Privileged Access Management um Funktionen für
Endpunkte, Remote Access, DevOps Secrets, Cloud-Berechtigungen, Zertifikate und persönliche Zugangsdaten.
Discovery
Privilegierte Accounts, Zugangsdaten, Zertifikate und weitere schützenswerte Assets automatisch erkennen und inventarisieren.
Application-to-Application (A2A)
Für Anwendungen und Services benötigte Zugangsdaten automatisiert und sicher bereitstellen – ohne fest hinterlegte Secrets im Quellcode.
SEGURA® CERTIFICATE LIFECYLCE MANAGEMENT
Zertifikatsmanagement als Teil moderner PAM-Strategien
Zertifikate sind wichtige digitale Zugangsnachweise für Maschinenidentitäten.
Sie sichern Anwendungen, Schnittstellen & Systeme ab und werden damit zunehmend auch für moderne PAM-Strategien relevant.
DISCOVERY
TLS- und SSL-Zertifikate automatisch erkennen und zentral erfassen.
MONITORING
Laufzeiten, Status und bevorstehende Abläufe kontinuierlich überwachen.
RENEWAL
Zertifikate rechtzeitig und automatisiert erneuern.
DEPLOYMENT
Erneuerte Zertifikate sicher auf Servern, Anwendungen und anderen Zielsystemen bereitstellen.


VON ANALYSTEN UND KUNDEN EMPFOHLEN
Segura® im PAM-Markt
Die PAM-Lösung hinter Segura® ist seit 2013 am Markt.
Heute wird sie weltweit eingesetzt und regelmäßig von Analysten und Kunden bewertet.
5x Gartner® Peer Insights™ Customers' Choice
3x Challenger im Gartner® Magic Quadrant™ für Privileged Access Management (PAM)
DEPLOYMENT & MIGRATION AUF SEGURA®
In wenigen Schritten produktiv mit Segura®
Neuinstallation oder Migration: Segura® lässt sich schrittweise einführen und in bestehende Umgebungen integrieren.
Parallelbetrieb bleibt möglich, bis die jeweilige Migrationswelle abgenommen wurde.
Analyse
Bestandsaufnahme von Architektur, Accounts, Policies und Integrationen
Woche 1–2
Planung & Vorbereitung
Zielmodell definieren, Daten bereinigen und Migration vorbereiten
Woche 2–4
Pilotphase
Erste Systeme und Use Cases migrieren und validieren
Woche 4–6
Migration in Wellen
Weitere Systeme und Accounts schrittweise übertragen
abhängig vom Umfang
Stabilisierung
Betrieb prüfen und bestehende Plattform nach erfolgreicher Abnahme ablösen

DAGMA x SEGURA®
Vom Use Case zum Live-Betrieb
Als exklusiver DACH-Distributor für Segura® übernimmt DAGMA die technische Koordination, begleitet Setup und Integration und führt den POC gemeinsam mit Ihnen durch.
Phase 1
Scope &
Ziele
Technische Voraussetzungen klären, Use Cases definieren und POC-Umfang festlegen.
Kickoff: ca. 30 min
Phase 2
Setup & Implementierung
PAM Core gemeinsam einrichten und die ersten priorisierten Use Cases umsetzen.
Implementierung: ca. 2 Tage
Phase 3
Betrieb &
Review
Ergebnisse prüfen, offene Fragen klären und Konfigurationen bei Bedarf nachschärfen.
Review: nach ca. 2 Wochen
Phase 4
Bewertung & nächste Schritte
Zielerreichung bewerten und den Fahrplan für das weitere Vorgehen festlegen.
Output = Entscheidungsgrundlage
DAGMA übernimmt die technische Abstimmung und begleitet Setup, POC und Integration
bis zur finalen Entscheidungsgrundlage.
USE CASES
Typische Segura® PAM-Szenarien
Segura® unterstützt dabei, privilegierte Zugriffe auf kritische Systeme, administrative Konten
und technische Identitäten zentral zu steuern.
Adminzugriffe absichern
Admin-Konten auf Servern, Verzeichnisdiensten und kritischen Systemen kontrollieren.
Externe Zugriffe steuern
Externe Dienstleister zeitlich begrenzt und nachvollziehbar auf Systeme zugreifen lassen.
Service Accounts schützen
Technische Konten erkennen, Credentials zentral verwalten und automatisiert rotieren.
Just-in-Time-Zugriffe umsetzen
Privilegien, Rollen & Rechte nur für einen definierten Zweck und Zeitraum bereitstellen.
Privilegierte Sessions dokumentieren
Administrative Aktivitäten aufzeichnen und für Audit und Forensik auswerten.
DevOps & Cloud absichern
Secrets, Cloud-Zugriffe und Maschinenidentitäten zentral kontrollieren.
Compliance-Anforderungen umsetzen
Privilegierte Zugriffe nach Least-Privilege-Prinzip steuern, Aktivitäten dokumentieren und Nachweise für NIS2, DORA und weitere regulatorische Anforderungen schaffen.
KI- und Maschinenzugriffe kontrollieren
AI Agents, APIs, Service Accounts, Tokens und weitere nicht-menschliche Identitäten erkennen und privilegierte Zugriffe gezielt steuern.
Zero-Trust-Zugriffe umsetzen
Privilegierte Zugriffe nach dem Least-Privilege-Prinzip prüfen, zeitlich begrenzen und nachvollziehbar steuern.
BRANCHEN
Segura® PAM in regulierten und kritischen Umgebungen
Die konkrete Ausgestaltung eines PAM-Projekts hängt stark von Branche und Infrastruktur ab.
Gesundheits-wesen
KIS, PACS, LIS und externe Wartungszugriffe kontrolliert bereitstellen.
Industrie
OT-/IT-Administration und Remote Maintenance nachvollziehbar absichern.
Finanzsektor
Administrative Zugriffe kontrollieren, privilegierte Sessions dokumentieren und DORA-Nachweise unterstützen.
KRITIS
Privilegierte Zugriffe, externe Dienstleister und Nachweispflichten nach NIS2 gezielt steuern.
